Hệ thống thông tin là một cách để tổ chức và quản lý thông tin trong một tổ chức hoặc hệ thống. Nó giúp tăng cường hiệu quả và hiệu suất công việc thông qua việc thu thập, xử lý, lưu trữ và truyền tải thông tin một cách nhanh chóng và chính xác. Hãy khám phá về hệ thống thông tin và vai trò quan trọng của nó trong cuộc sống hàng ngày của chúng ta.
1. Hệ thống thông tin là gì?
Hệ thống thông tin là một cấu trúc tổ chức được thiết kế để thu thập, lưu trữ, xử lý và truyền tải thông tin từ một hoặc nhiều nguồn đến một hoặc nhiều đích. Hệ thống thông tin có thể bao gồm phần cứng, phần mềm, dữ liệu và quy trình để hỗ trợ các hoạt động liên quan đến việc thu thập, xử lý và truyền tải thông tin.
Hệ thống thông tin có vai trò quan trọng trong các tổ chức vì nó giúp cung cấp thông tin cho quyết định, quản lý và hoạt động hàng ngày của tổ chức. Nó giúp tăng hiệu suất làm việc, nâng cao sự linh hoạt và giảm thiểu sai sót trong việc xử lý thông tin.
2. Phân loại cấp độ an toàn hệ thống thông tin
Cấp độ an toàn hệ thống thông tin được phân loại dựa trên mức độ nhạy cảm của thông tin mà hệ thống chứa và xử lý. Các cấp độ an toàn phổ biến bao gồm:
Cấp độ 1: An toàn thông tin thường xuyên
Đây là cấp độ an toàn thấp nhất và áp dụng cho các hệ thống không chứa thông tin nhạy cảm. Các biện pháp bảo mật ở cấp độ này tập trung vào việc ngăn chặn truy cập trái phép và sự thay đổi không được phép trong hệ thống.
Cấp độ 2: An toàn thông tin quan trọng
Đây là cấp độ an toàn áp dụng cho các hệ thống chứa thông tin quan trọng như thông tin cá nhân, tài liệu nghiên cứu hoặc bí mật công nghiệp. Biện pháp bảo mật ở cấp độ này tập trung vào việc kiểm soát quyền truy cập và bảo vệ thông tin khỏi nguy cơ bị lộ.
Cấp độ 3: An toàn thông tin rất quan trọng
Đây là cấp độ an toàn cao nhất và áp dụng cho các hệ thống chứa thông tin rất quan trọng như thông tin quốc gia, quân sự hoặc điều tra. Biện pháp bảo mật ở cấp độ này tập trung vào việc kiểm soát chặt chẽ quyền truy cập, mã hóa thông tin và giám sát liên tục để ngăn chặn bất kỳ hoạt động không được phép nào.
3. Quy định về việc phân loại cấp độ an toàn hệ thống thông tin
Việc phân loại cấp độ an toàn hệ thống thông tin được quy định bởi các tiêu chuẩn và quy tắc của mỗi quốc gia hoặc tổ chức. Các quy định này có thể khác nhau tùy thuộc vào ngành công nghiệp và mức độ nhạy cảm của thông tin.
Ví dụ, ở Việt Nam, Bộ Thông tin và Truyền thông đã ban hành Quyết định số 05/2019/QĐ-BTTTT về việc ban hành Danh mục các ngành, lĩnh vực có yêu cầu bảo mật cao trong lĩnh vực công nghệ thông tin. Quyết định này chỉ ra các ngành, lĩnh vực có yêu cầu bảo mật cao và yêu cầu các tổ chức phải tuân thủ theo các biện pháp bảo mật tương ứng.
Các quy định về việc phân loại cấp độ an toàn hệ thống thông tin giúp đảm bảo rằng các tổ chức và cá nhân có ý thức về việc bảo vệ thông tin và áp dụng các biện pháp bảo mật phù hợp để ngăn chặn các mối đe dọa an ninh mạng.
4. Nhiệm vụ bảo vệ hệ thống thông tin
Nhiệm vụ chính của việc bảo vệ hệ thống thông tin là đảm bảo tính toàn vẹn, sẵn sàng và bảo mật của thông tin trong hệ thống. Các nhiệm vụ cụ thể gồm:
Bảo mật dữ liệu
- Đảm bảo rằng dữ liệu được lưu trữ và truyền tải trong hệ thống không bị xâm nhập, sửa đổi hoặc xóa không được phép.
- Áp dụng các biện pháp mã hóa để ngăn chặn việc truy cập trái phép vào dữ liệu.
- Tạo ra sao lưu dữ liệu để khôi phục khi có sự cố xẩy ra.
Bảo mật hạ tầng
- Đảm bảo rằng phần cứng và phần mềm trong hệ thống được bảo vệ khỏi các mối đe dọa như virus, malware và tấn công từ xa.
- Giám sát và kiểm soát quyền truy cập vào hệ thống để ngăn chặn việc xâm nhập không được phép.
- Bảo vệ mạng và cơ sở hạ tầng liên kết để đảm bảo tính toàn vẹn của dữ liệu.
5. Biện pháp bảo vệ hệ thống thông tin
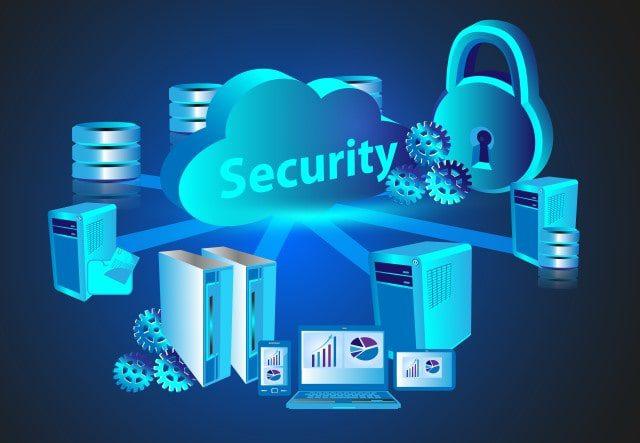
Có nhiều biện pháp có thể được áp dụng để bảo vệ hệ thống thông tin. Một số biện pháp quan trọng gồm:
Mã hóa dữ liệu
Mã hóa dữ liệu là quá trình chuyển đổi thông tin thành một dạng mã hoặc ký tự không đọc được cho đến khi nó được giải mã bởi người hoặc thiết bị có chìa khóa. Mã hóa giúp ngăn chặn truy cập trái phép vào dữ liệu và đảm bảo tính toàn vẹn của thông tin.
Xác thực người dùng
Quá trình xác thực người dùng đảm bảo rằng chỉ những người được ủy quyền mới có thể truy cập vào hệ thống. Điều này có thể bao gồm việc sử dụng mật khẩu, mã PIN, chứng chỉ số hoặc công nghệ nhận diện sinh trắc học.
Giám sát và phát hiện xâm nhập
Các công cụ giám sát và phát hiện xâm nhập (IDS) giúp theo dõi hoạt động trong hệ thống để phát hiện các hoạt động không được phép. IDS có thể cảnh báo và ngăn chặn các cuộc tấn công từ xa, xâm nhập vào mạng hoặc các hành vi không bình thường trong hệ thống.
6. Giám sát an toàn hệ thống thông tin
Giám sát an toàn hệ thống thông tin là quá trình theo dõi liên tục các hoạt động trong hệ thống để phát hiện và ngăn chặn các mối đe dọa an ninh mạng. Các nhiệm vụ của giám sát an toàn hệ thống thông tin bao gồm:
Theo dõi log
Theo dõi log là quá trình kiểm tra và phân tích các bản ghi log của hệ thống để tìm kiếm các hoạt động không bình thường hoặc đáng ngờ. Các bản ghi log có thể cung cấp thông tin về việc truy cập hệ thống, sự kiện quan trọng và các lỗi xảy ra trong hệ thống.
Phân tích mối đe dọa
Phân tích mối đe dọa là quá trình xác định và đánh giá các mối đe dọa tiềm năng cho hệ thống thông tin. Nó bao gồm việc nghiên cứu các phương pháp tấn công mới, theo dõi các xu hướng an ninh mạng và áp dụng các biện pháp phòng ngừa để ngăn chặn các cuộc tấn công.
Phản ứng khẩn cấp
Phản ứng khẩn cấp là quá trình xử lý và ứng phó với sự cố an ninh mạng khi nó xảy ra. Điều này bao gồm việc triển khai kế hoạch khẩn cấp, thu thập chứng cứ, khắc phục thiệt hại và khôi phục lại hệ thống sau cuộc tấn công.
Hệ thống thông tin là một cấu trúc tổ chức và xử lý thông tin, được sử dụng để thu thập, lưu trữ, xử lý và truyền tải thông tin một cách hiệu quả. Đây là công cụ không thể thiếu trong mọi lĩnh vực của đời sống hiện đại, giúp nâng cao khả năng quản lý thông tin và tối ưu hoá các hoạt động kinh doanh.